



A continuación, se presenta un informe de la investigación de Iran International sobre los cinco piratas informáticos del Cuerpo de la Guardia Revolucionaria Islámica (IRGC) y del Ministerio de Inteligencia que son buscados por Estados Unidos.
El informe concluye que, además de espiar y robar información para la República Islámica, también se dedicaban a la extorsión, la venta de información robada, el robo de criptomonedas y a atacar a ciudadanos iraníes dentro y fuera de Estados Unidos.
No perdamos el contacto… Su gobierno y las grandes tecnológicas están intentando activamente censurar la información publicada por The Exposé para sus propios fines. Suscríbase a nuestros correos electrónicos ahora para recibir las últimas noticias sin censura directamente en su bandeja de entrada.
Hackers Sin Fronteras: Al servicio de Teherán, robando en secreto.
Por Shahed Alavi, publicado por Iran International.
Nota de The Exposé: El artículo original contiene numerosas imágenes que, salvo algunas excepciones, no hemos incluido a continuación.
Índice
- Introducción
- Mabna y el modelo de hackers a sueldo
- Una red construida en torno a contratistas y empresas fantasma.
- Arman Kahzadian y el reclutamiento de talento clandestino
- Behzad Mesri y la superposición entre el trabajo estatal y el ciberdelito
- Keyvan Fayyaz Ghareh-Balagh y la venta de acceso
- Mojtaba Ghaleh-Kuhi y la infraestructura detrás del proyecto Sonbol.
- Saber Shahbazi Balujeh y años de trabajo de intrusión de bajo perfil
- El dinero, el Estado y el cibercrimen organizado
Introducción
Una investigación de Iran International sobre cinco piratas informáticos vinculados a la Guardia Revolucionaria y al Ministerio de Inteligencia iraníes, y buscados por Estados Unidos, muestra cómo los miembros de la red llevaron a cabo espionaje dirigido por el Estado, al tiempo que vendían datos robados, extorsionaban a las víctimas y atacaban a ciudadanos y empresas iraníes para obtener beneficios privados.
Los cinco formaban parte de una red de hackers vinculada al Instituto Mabna, que realizaba operaciones para entidades gubernamentales iraníes, incluida la Guardia Revolucionaria. Tras revelarse la identidad de los primeros miembros de la red, algunos continuaron sus actividades desde octubre de 2018 bajo una nueva operación conocida como Proyecto Sonbol, que, según fuentes de Iran International, estaba dirigida por el Ministerio de Inteligencia.
El martes 18 de agosto, más de ocho años después de que se hiciera pública la primera acusación contra Mabna, el Departamento de Justicia de Estados Unidos publicó una acusación sustitutiva que ofrece una visión mucho más amplia de los hackers a sueldo del instituto y sus vínculos con la Guardia Revolucionaria.
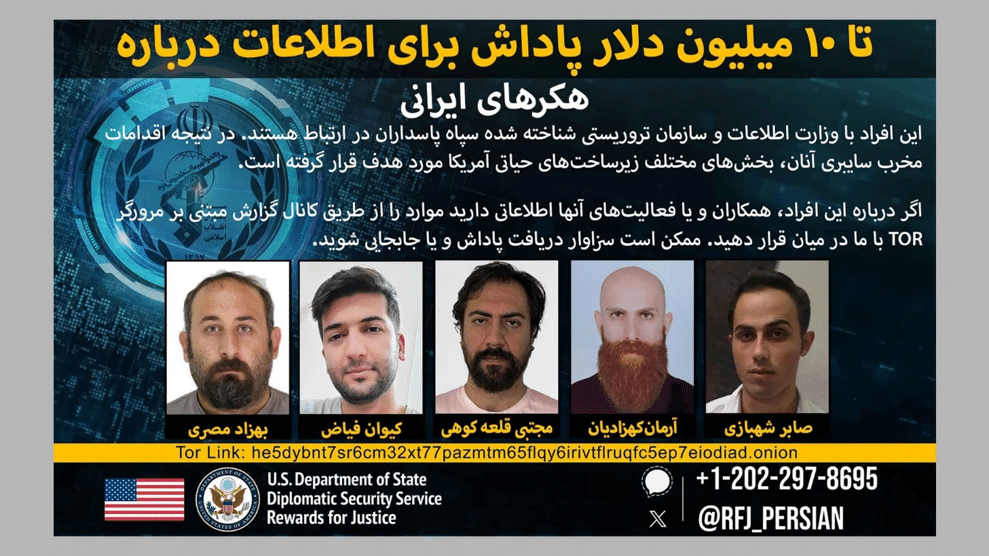
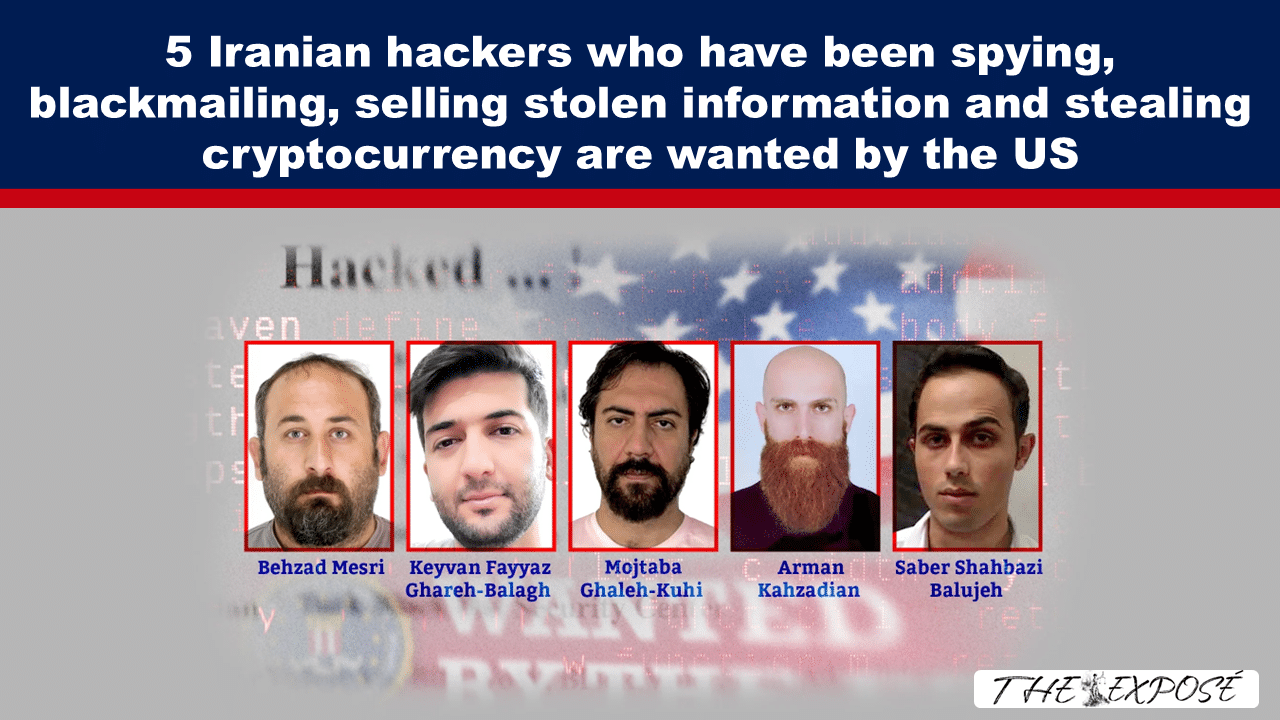
Cinco de los ocho acusados adicionales mencionados en la acusación formal destacan porque el programa Recompensas por la Justicia del Departamento de Estado de EE. UU. ha ofrecido recompensas de hasta 10 millones de dólares por información que conduzca a su identificación o localización: Arman Kahzadian, Behzad Mesri, Keyvan Fayyaz Ghareh-Balagh, Mojtaba Ghaleh-Kuhi y Saber Shahbazi Balujeh.
Los cinco llegaron a Mabna por diferentes rutas. Kahzadian, Ghaleh-Kuhi y Fayyaz provenían de grupos juveniles de hackers iraníes, que inicialmente se dedicaban a desfigurar sitios web. Mesri pasó de los foros de hackers a la Organización de Inteligencia de la Guardia Revolucionaria antes de dirigir una empresa de ciberseguridad. Shahbazi, que dejó una huella pública más discreta, ingresó a la red a través de un centro de ciberseguridad de la APA.
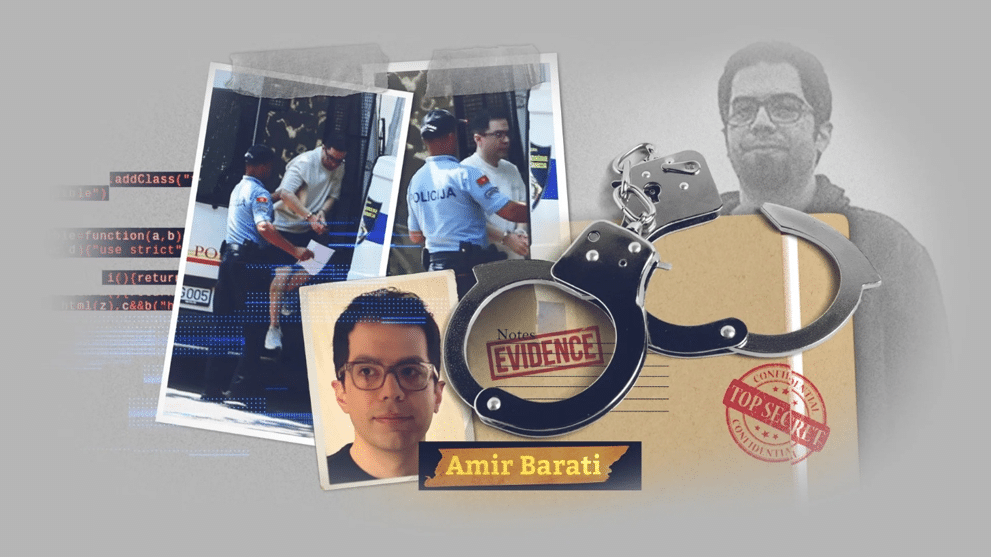
Los otros tres acusados, recientemente imputados, se encuentran en circunstancias diferentes. Amir Barati fue arrestado en Montenegro en julio y está a la espera de los trámites de extradición. No se ha ofrecido ninguna recompensa por Saeed Houshyar ni por Manouchehr Hashemloo, quienes enfrentan diez cargos cada uno.
La investigación de Iran International revela que, en los años posteriores, los miembros de la red operaron en dos frentes: llevando a cabo operaciones cibernéticas dirigidas por el Estado contra objetivos extranjeros, al tiempo que buscaban obtener beneficios privados mediante el robo de credenciales, la extorsión, las operaciones con criptomonedas y la venta de acceso a sistemas comprometidos. La frontera entre las misiones gubernamentales y el cibercrimen organizado se desdibujó repetidamente.
La investigación se basa en entrevistas con fuentes familiarizadas con las actividades de los cinco piratas informáticos, una revisión de la nueva acusación formal y otros documentos judiciales y gubernamentales de EE. UU., archivos de ciberseguridad y registros de empresas iraníes.
Mabna y el modelo de hackers a sueldo
Gholamreza Rafatnejad y Ehsan Mohammadi fundaron el Instituto Mabna en 2013 en una pequeña oficina en un apartamento en la calle Sheikh Bahaei Norte en Teherán.
El instituto tenía como objetivo aparente conectar a las universidades e instituciones científicas y de investigación iraníes con recursos académicos en el extranjero. Sin embargo, en lugar de adquirir suscripciones, Mabna contrató a piratas informáticos y a hackers a sueldo para comprometer las cuentas de profesores universitarios, empleados de empresas y funcionarios gubernamentales extranjeros seleccionados como objetivos por entidades gubernamentales iraníes, incluyendo la Guardia Revolucionaria y el Ministerio de Inteligencia.
Durante casi cinco años, la red Mabna comprometió cerca de 8,000 cuentas de correo electrónico y de usuario pertenecientes a académicos de 144 universidades estadounidenses y 178 universidades de otros 22 países, incluidas instituciones de Europa, Canadá, Australia, China, Israel, Japón, Malasia, Turquía, Corea del Sur, Singapur y Arabia Saudita.
Utilizando las cuentas robadas, los piratas informáticos descargaron artículos académicos, tesis, libros electrónicos y otro material de investigación. El Departamento de Justicia de Estados Unidos estimó que se robaron al menos 31.5 terabytes de datos, valorados en más de 3.4 millones de dólares, de universidades estadounidenses.
Las operaciones de Mabna se extendieron más allá del ámbito académico. Al menos cinco departamentos y agencias gubernamentales federales y estatales de EE. UU. fueron el objetivo, junto con 42 empresas privadas estadounidenses, 11 empresas europeas, las Naciones Unidas y UNICEF.
Parte del material académico robado también se vendió a través de dos sitios web: Megapaper.ir y Gigapaper.ir. Este último permitía a clientes iraníes utilizar cuentas de profesores comprometidas para acceder directamente a las bibliotecas en línea de universidades extranjeras.
La principal herramienta era el spear phishing, que consistía en usar correos electrónicos o páginas de inicio de sesión falsas adaptadas a la universidad, el campo de investigación o las relaciones profesionales de la víctima. Posteriormente, la red empleó el password spraying, probando un número reducido de contraseñas de uso común contra un gran número de cuentas para evitar activar las alertas de seguridad.
Una de las operaciones más conocidas de la red fue el ataque informático a HBO en 2017. Mesri comenzó a sondear la red y los puntos de acceso remoto de la compañía en mayo de ese año. Los hackers comprometieron las cuentas de los empleados y robaron material que incluía episodios de televisión no emitidos, guiones y sinopsis de episodios inéditos de Juego de Tronos, datos de contacto del reparto y el equipo, correos electrónicos, documentos financieros y contraseñas de cuentas de redes sociales.
Inicialmente, Mesri exigió el equivalente a 5.5 millones de dólares en Bitcoin y posteriormente aumentó el rescate a 6 millones. Ante la negativa de HBO a pagar, se liberó parte del material robado. Según documentos judiciales estadounidenses, Houshyar, Hashemloo, Fayyaz, Shahbazi y Kahzadian también participaron en la operación junto con Mesri.
La acusación estadounidense de 2018 no puso fin a las actividades de la red. La investigación de Iran International revela que, tras revelarse las identidades de los primeros nueve miembros de Mabna acusados públicamente, parte de la operación se reorganizó como el Proyecto Sonbol. Fuentes de Iran International afirman que operaba bajo la dirección del Ministerio de Inteligencia. El núcleo del equipo tenía su base en Karaj, aunque su infraestructura y sus asociados operaban en otros lugares.
Según fuentes de Iran International , tres funcionarios del Ministerio de Inteligencia involucrados en operaciones cibernéticas —Avaz-Ali Nouranian, Mojtaba Javanbakht y Mohammad-Amin Fasihi Dastjerdi— tenían vínculos con Sonbol y sus miembros. Mesri y Ghaleh-Kuhi ocupaban puestos de liderazgo. Fayyaz, Shahbazi y Mohammadreza Kadkhodaei recibían servidores, listas de objetivos y asignaciones de intrusión, mientras que Kahzadian permanecía cerca de la red y colaboraba con otros miembros en operaciones con criptomonedas, robo de credenciales y actividades para el Ministerio de Inteligencia.
Según fuentes de Iran International y documentos del Departamento de Estado de EE. UU., el Proyecto Sonbol robó varios terabytes de datos de empresas tecnológicas estadounidenses, contratistas de defensa, una empresa energética y una aerolínea.
Sonbol aplicó técnicas utilizadas previamente por Mabna a una gama más amplia de objetivos, incluidas empresas de los sectores de defensa, energía, sanidad y finanzas, al tiempo que desarrolló una dimensión más centrada en la obtención de beneficios.
Una red construida en torno a contratistas y empresas fantasma.
Personas procedentes de grupos de hackers clandestinos, foros en línea, centros universitarios de ciberseguridad y contratistas privados entraron en la órbita de la Guardia Revolucionaria y el Ministerio de Inteligencia a través de vías que incluían la detención y el reclutamiento, contratos de seguridad, empresas pantalla y empleo directo.
En torno a la red surgieron varias empresas, entre ellas Imen Wall Pardaz, Net Peygard Samavat, Ilya Net Gostar Iranian, Ayandeh Sazan Sepehr Arya e Imen Net Pasargad, posteriormente rebautizada como Shahid Shoushtari. Se trataba de empresas legalmente distintas, con números de registro y fechas de constitución independientes. Sin embargo, la coincidencia de directores y direcciones, junto con la continuidad en el personal y las operaciones, indica que estas entidades contribuyeron a preservar la misma red operativa. En algunos casos, las nuevas empresas sustituyeron efectivamente a sus predecesoras sancionadas. En otros, entidades fachada gestionaban asuntos como recursos humanos y finanzas para contratistas sancionados.
Esta estructura permitía a los hackers operar simultáneamente como empleados del sector privado, contratistas militares y agentes de inteligencia sin figurar formalmente en las listas de personal de la Guardia Revolucionaria ni del Ministerio de Inteligencia. Cuando una empresa era sancionada o descubierta, el personal, los contratos y el equipo podían trasladarse a otro lugar.
Los miembros de este ecosistema de contratistas más amplio participaron en operaciones que incluyeron campañas cibernéticas destinadas a interferir e intimidar a los votantes durante las elecciones presidenciales estadounidenses de 2020 y operaciones de pirateo y filtración contra objetivos israelíes.
Los centros de ciberseguridad de la APA con sede en las universidades constituían otra vía de acceso al sistema.
Los centros de la APA, ubicados en torno al Centro de Investigación de Telecomunicaciones de Irán, ofrecían servicios de evaluación de vulnerabilidades, pruebas de penetración y ciberseguridad a clientes públicos y privados. Documentos del gobierno estadounidense han identificado a piratas informáticos vinculados a agencias de seguridad iraníes, como Kahzadian y Shahbazi, como empleados de dichos centros.
Frente a esa arquitectura, los distintos caminos que siguieron los cinco hackers se vuelven más claros. Cada uno ocupaba una capa diferente del sistema y desarrolló su propio equilibrio entre las tareas estatales y el beneficio personal.
Arman Kahzadian y el reclutamiento de talento clandestino
Arman Kahzadian, nacido el 11 de febrero de 1992 en Ilam, comenzó su actividad de piratería informática conocida en 2009. Usando el alias Skitt3r, fundó el equipo Digital Boys Underground Team con el hacker Amir Barati, residente en Mashhad y conocido en línea como Kinglet.
Para 2013, Digital Boys había registrado más de 1,000 ataques individuales y casi 8,000 ataques masivos contra servidores. Los archivos de piratería informática asociaban al grupo con objetivos que incluían un subdominio vinculado a un centro de investigación de vías fluviales del Ejército de los Estados Unidos, así como a la NASA, Microsoft y el MIT.
Un experto en ciberseguridad que habló anteriormente con Iran International describió a Barati como uno de sus primeros mentores. "Amir era unos años mayor que Arman, pero rápidamente reconoció su talento y entabló una estrecha amistad con él".
En mayo de 2011, en medio de una lucha de poder entre el Ministerio de Inteligencia y la Organización de Inteligencia de la Guardia Revolucionaria, el Ministerio de Inteligencia arrestó a Kahzadian, Barati, Masoud Molavi y a otra persona.
Una acusación iraní modificada, emitida tres años después, los acusó de conspiración y complicidad contra la seguridad nacional mediante el pirateo de sitios web pertenecientes a instituciones gubernamentales, organizaciones revolucionarias y bancos. Fuentes de Iran International afirman que Kahzadian fue liberado varias semanas después de aceptar cooperar con el Ministerio de Inteligencia. Entre 2013 y 2019, fue condenado en al menos cuatro ocasiones por delitos de piratería informática y fraude en línea, recibiendo penas que suman más de tres años y medio de prisión y multas. No existen pruebas de que dichas penas de prisión se hayan ejecutado.
Según fuentes de Iran International , Kahzadian se unió en 2012 a un centro de ciberseguridad de la APA que trabajaba para el Ministerio de Inteligencia. Posteriormente, pasó a formar parte de la empresa privada de ciberseguridad Imen Wall Pardaz, que prestaba servicios a organismos gubernamentales y de seguridad, incluida la Guardia Revolucionaria. En Imen Wall, según las fuentes, Kahzadian colaboró con agentes de inteligencia de la Guardia Revolucionaria en proyectos dirigidos a infraestructuras críticas e instituciones gubernamentales en Estados Unidos y Gran Bretaña, así como a organizaciones e individuos en todo Oriente Medio. En 2017, se unió a Mabna, participando en sus campañas de spear-phishing y robo de propiedad intelectual, así como en el ciberataque a HBO.
Según fuentes de Iran International, en los últimos años Kahzadian ha colaborado con Mesri en proyectos de piratería de criptomonedas, utilizando información obtenida de sistemas comprometidos para identificar direcciones de criptomonedas y monederos digitales. Una fuente indicó que entre sus objetivos se encontraban usuarios de Estados Unidos, Gran Bretaña, Canadá, Australia y Nueva Zelanda, así como, en algunos casos, ciberagentes norcoreanos.
La trayectoria de Kahzadian, desde joven saboteador de sitios web hasta contratista vinculado al Estado, ilustra una de las vías a través de las cuales el aparato de seguridad iraní absorbió talento cibernético clandestino: arrestos, cooperación, contratistas privados y encargos gubernamentales.
Behzad Mesri y la superposición entre el trabajo estatal y el ciberdelito
Behzad Mesri nació el 24 de agosto de 1988 en Naqadeh. En los círculos de hackers, era conocido como Skote Vahshat, o "El Silencio del Terror".
A finales de 2008, cofundó el foro Turk Black Hat con Manouchehr Hashemloo. El grupo se hizo conocido por desfigurar cientos de sitios web dentro y fuera de Irán y se mantuvo activo hasta 2015.
Según fuentes de Iran International , Mesri se unió a la Unidad 2000 de la Organización de Inteligencia de la Guardia Revolucionaria en 2013. Allí trabajó junto a Hashemloo y Fayyaz en operaciones dirigidas contra sistemas militares, software relacionado con el programa nuclear de Israel e infraestructura israelí.
En mayo de 2014, tras dejar la Inteligencia de la Guardia Revolucionaria, Mesri se convirtió en director ejecutivo y miembro del consejo de administración de Net Peygard Samavat. Hashemloo y Ghaleh-Kuhi también trabajaron en la empresa bajo su supervisión. Fuentes de Iran International afirman que Net Peygard prestaba servicios a agencias de seguridad iraníes, incluyendo el Ministerio de Inteligencia, unidades de la Guardia Revolucionaria, la Fuerza Quds y la policía cibernética. Documentos del Departamento del Tesoro de Estados Unidos identifican a Mohammad-Bagher Shirin-Kar, también conocido como Mojtaba Tehrani, como director técnico de la empresa y señalan que coordinaba los contactos con la Guardia Revolucionaria e informaba sobre el progreso de los proyectos a los funcionarios del Cuerpo de la Guardia Revolucionaria Islámica.
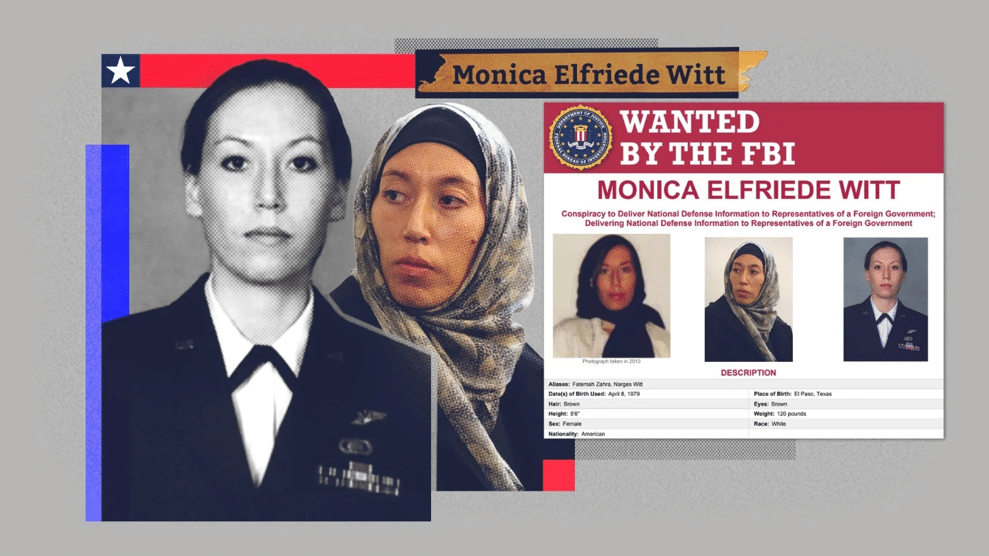
Durante ese mismo período, Mesri utilizó información proporcionada por Monica Witt, una exoficial de contrainteligencia de la Fuerza Aérea de EE. UU. que desertó a Irán, para proporcionar servidores e infraestructura técnica para operaciones contra personal de contrainteligencia de la Fuerza Aérea de EE. UU., tanto en activo como retirado. También gestionó cuentas falsas, ataques de phishing y la distribución de malware en el marco de la campaña.
Posteriormente, Mesri firmó un contrato con Mabna, encargándose de la gestión de la infraestructura y la distribución de credenciales robadas. Casi al mismo tiempo, él y Ghaleh-Kuhi fundaron findemail.io, que, según la investigación de Iran International, se utilizaba para vender credenciales robadas con fines de lucro.
Su caso público más destacado sigue siendo el del ciberataque a HBO.
Iran International también ha obtenido información sobre otra faceta de sus actividades.
Desde 2022, a pesar de los repetidos cortes de electricidad que afectan a los iraníes de a pie, Mesri supuestamente ha operado una operación de minería de criptomonedas que consume mucha energía en Naqadeh, con acceso privilegiado a electricidad barata.
Una fuente de Iran International lo describió como el "niño mimado de la comunidad de hackers de Irán", y afirmó que Mesri utilizó repetidamente sus contactos gubernamentales para obtener privilegios de los que no disponían muchos de sus asociados.
Según la fuente, Mesri mantenía la cooperación con los organismos de seguridad iraníes al tiempo que pirateaba organizaciones no gubernamentales, empresas privadas y ciudadanos iraníes comunes, y vendía el acceso a sistemas comprometidos en la web oscura y en mercados de ciberdelincuencia.
No está claro cuánto sabían las agencias de seguridad iraníes sobre sus ataques contra objetivos nacionales. Pero según una fuente cercana a sus amigos, Mesri describió su motivación sin rodeos: «Trabajo por dinero, no por mi pueblo ni por mi país».
Según fuentes de Iran International , Mesri acumuló una considerable fortuna en comparación con muchos de sus socios, incluyendo varias propiedades en Karaj, Naqadeh y Teherán. Sus actividades ilustran la principal coincidencia analizada en esta investigación: proporcionar servicios cibernéticos al Ministerio de Inteligencia y a la Guardia Revolucionaria, al tiempo que utilizaba muchas de las mismas capacidades, contactos y protección para obtener beneficios personales.
Keyvan Fayyaz Ghareh-Balagh y la venta de acceso
Keyvan Fayyaz Ghareh-Balagh, también conocido como Keyvan Karimi, nació el 18 de diciembre de 1989 en Mianeh. Su primera actividad de piratería informática documentada data de 2010, cuando cofundó el equipo de seguridad Ajax.
Fayyaz apareció en foros iraníes de ciberseguridad con alias como Hurr!c4nE! y k3yv4n. Al igual que varios de sus colaboradores posteriores, inicialmente se labró su reputación identificando vulnerabilidades, publicando herramientas de seguridad y desfigurando sitios web, incluidos sitios del gobierno iraní.
Para 2012, las actividades de Ajax se habían politizado cada vez más. Sus miembros participaron en campañas como OpIsrael y OpUSA. Un informe de FireEye sobre el grupo, titulado Operación Rosa Azafrán, describió este período como una transición desde la manipulación de sitios web públicos hacia una actividad cada vez más alineada con los objetivos políticos del gobierno iraní. Una fuente de Iran International afirmó que la Organización de Inteligencia de la Guardia Revolucionaria reclutó a Fayyaz a finales de 2012 tras percatarse de su habilidad para el hackeo y su actividad política.
Cuando Fayyaz comenzó a colaborar con la Unidad 2000, la actividad de Ajax de desfigurar sitios web disminuyó y el grupo se transformó en una operación de ciberespionaje basada en malware. Sus técnicas incluían correos electrónicos dirigidos, mensajes privados en redes sociales, páginas de inicio de sesión falsas y versiones infectadas de software anticensura diseñadas para robar contraseñas o instalar malware conocido como Stealer. Entre sus objetivos se encontraban contratistas de defensa estadounidenses y figuras y activistas de la oposición iraní.
Según fuentes de Iran International , Fayyaz trabajó para la Inteligencia de la Guardia hasta finales de 2016, donde estableció vínculos con Mesri y otros ciberoperadores vinculados al Estado. Tras su salida, registró Imen Faraz Rayan Ghaflan en Mianeh en enero de 2017. Los registros corporativos describían una empresa convencional de informática y telecomunicaciones, pero una fuente de Iran International la describió como una tapadera para actividades de piratería informática. La fuente afirmó que varios hackers reclutados por la Unidad 2000 concluyeron que trabajar como contratistas les brindaba mayor libertad para colaborar con diversas agencias gubernamentales y, además, les permitía ganar más dinero.
Posteriormente, Fayyaz se trasladó a Mabna, donde participó en operaciones contra HBO, empresas de defensa estadounidenses, un proveedor estadounidense de tecnología de las comunicaciones, una empresa energética saudí y una empresa de transporte australiana.
Según fuentes internacionales iraníes , Fayyaz también llevó a cabo el ciberataque de junio de 2017 contra el Parlamento británico en nombre de la República Islámica. El ataque empleó técnicas de fuerza bruta y provocó la vulneración de 26 cuentas de usuario y el robo de datos de correo electrónico de algunas víctimas. Posteriormente, medios británicos citaron un informe de inteligencia del Reino Unido que atribuía la operación a Irán.
Desde 2018, Fayyaz se unió al Proyecto Sonbol. Fuentes de Iran International afirman que trabajó bajo las órdenes de Mesri y Ghaleh-Kuhi, junto con Shahbazi y Mohammadreza Kadkhodaei, pero que no estaba satisfecho con la jerarquía.
Según las fuentes, a partir de 2020 su actividad delictiva independiente se expandió. Utilizando al menos seis alias, accedió a foros y mercados ilícitos y vendió credenciales pertenecientes a empresas e individuos comprometidos. La información obtenida por Iran International indica que Fayyaz, en colaboración con Kadkhodaei y Shahbazi, también hackeó instituciones y empresas iraníes con sistemas de seguridad débiles y vendió el acceso a sus sistemas. Finalmente, se convirtió en lo que los investigadores de ciberdelincuencia describen como un intermediario de acceso inicial: un hacker que compromete una organización y vende el acceso a otros grupos criminales.
Una fuente de Iran International describió sus ataques como “indiscriminados y a ciegas”, afirmando que atacaba hospitales, empresas, instituciones educativas y negocios familiares vulnerables, y que vendía acceso a grupos de ransomware. Según la fuente, un ejemplo ocurrió en septiembre de 2024, cuando Fayyaz supuestamente vendió el acceso a la red de médicos de Boston Children's Health, una organización afiliada al Boston Children's Hospital, al grupo de ransomware BianLian.
Posteriormente, BianLian robó información de pacientes y empleados e intentó extorsionar a la organización amenazando con publicarla. El FBI y la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. han documentado por separado el uso que hizo BianLian de credenciales legítimas de acceso remoto adquiridas a intermediarios de acceso inicial, aunque estos hallazgos no identifican de forma independiente a Fayyaz en este caso.
Según fuentes de Iran International , Fayyaz también se ha puesto en contacto con algunas víctimas con el pretexto de ayudar a solucionar las vulnerabilidades de seguridad creadas por ataques que supuestamente él mismo llevó a cabo, exigiendo en algunos casos cientos de miles de dólares y vendiendo además datos robados a delincuentes que utilizan ransomware.
La Guardia Revolucionaria y el Ministerio de Inteligencia se beneficiaron de sus habilidades técnicas, mientras que Fayyaz utilizó la experiencia, la infraestructura y la protección obtenidas a través de esas relaciones para atacar objetivos capaces de generar ganancias, incluso dentro de Irán.
Mojtaba Ghaleh-Kuhi y la infraestructura detrás del proyecto Sonbol.
Mojtaba Ghaleh-Kuhi, nacido el 28 de junio de 1988 en Naqadeh, tiene un historial de piratería informática que la investigación de Iran International remonta varios años atrás, antes de su aparición formal en 2016 en la empresa de ciberseguridad Ilya Net Gostar Iranian.
Anteriormente operaba bajo la identidad de Mojtaba Borhani y con alias como mb_1986, mb_1986m y Mosi PC.
Las investigaciones sobre ciberseguridad revelan su participación activa en la comunidad iraní dedicada al ataque a sitios web y vinculan uno de sus alias con la red posteriormente conocida como Flying Kitten, que evolucionó desde el ataque a sitios web y foros clandestinos hasta el phishing selectivo, el robo de credenciales y el ciberespionaje. Posteriormente, los investigadores vincularon a Mojtaba Borhani —Ghaleh-Kuhi— tanto con Flying Kitten como con Charming Kitten. Para 2013, la infraestructura de phishing asociada a la red se utilizaba contra usuarios iraníes dentro y fuera del país, incluyendo a un antiguo presentador de la Voz de América.
Una fuente familiarizada con la comunidad de hackers de Irán dijo que Ghaleh-Kuhi probablemente trabajaba como contratista para Imen Wall Pardaz durante ese período, cuando las empresas que trabajaban para agencias de seguridad reclutaban con frecuencia a hackers con habilidades técnicas.
Las pistas técnicas también vincularon sus nombres de usuario con el desarrollo de malware y la infraestructura de phishing. Un conjunto de pruebas particularmente revelador surgió debido a un error de seguridad del propio Ghaleh-Kuhi. Entre finales de 2013 y el verano de 2014, subió inadvertidamente a VirusTotal, una plataforma de análisis de ciberseguridad en línea, aproximadamente seis meses de conversaciones privadas con Hashemloo. Estas conversaciones permitieron vislumbrar a un pequeño equipo de hackers-contratistas que realizaban intrusiones y, al mismo tiempo, intentaban obtener servicios de ciberseguridad comercial.
En una conversación, Ghaleh-Kuhi habló sobre un sitio web cuyos propietarios buscaban una prueba de penetración. Le pidió a Hashemloo que obtuviera acceso limitado al sitio sin causar daños graves para poder asegurar el contrato de seguridad.
Las conversaciones también muestran al equipo reclutando personal, adquiriendo servidores que posteriormente se usaron en intentos de espionaje contra miembros de la comunidad de derechos humanos de Irán y discutiendo conexiones dentro del aparato de seguridad. Proporcionan un vínculo directo entre Ghaleh-Kuhi y Fayyaz. El 3 de julio de 2014, varias semanas después de que FireEye publicara la Operación Rosa Azafrán, Hashemloo le pidió a Ghaleh-Kuhi que “cuidara de Keyvan”. “Lo estamos haciendo. No te preocupes”, respondió Ghaleh-Kuhi. Los investigadores confirmaron que la referencia era a Fayyaz.
Las pruebas sitúan a Ghaleh-Kuhi en el desarrollo de malware, la infraestructura de phishing y la red de contratistas desde al menos 2013, lo que demuestra que Ilya Net en 2016 no fue el comienzo de su carrera, sino otra etapa en la incorporación de habilidades de piratería informática clandestinas a la estructura de contratación de seguridad de Irán.
Según fuentes de Iran International , en Ilya Net, el trabajo de Ghaleh-Kuhi era supervisado por Mohammad-Bagher Shirin-Kar, entonces conocido como Mojtaba Tehrani. Mesri y Hashemloo figuraban entre sus colaboradores más cercanos. El equipo realizaba operaciones de red e ingeniería social para la Fuerza Quds y el Comando Cibernético Electrónico de la Guardia Revolucionaria.
Uno de los principales proyectos de Ghaleh-Kuhi consistió en ayudar a desarrollar una herramienta de inteligencia propia para mapear las relaciones, los intereses, los lugares de trabajo y los hábitos de los objetivos, y así diseñar operaciones de ingeniería social más convincentes. Fuentes de Iran International afirman que parte de la información recopilada a través de este proyecto fue utilizada por la Fuerza Quds en operaciones letales contra objetivos extranjeros.
Iran International ha informado por separado sobre otra plataforma de inteligencia que apoya las operaciones en el extranjero del Ministerio de Inteligencia y la Fuerza Quds, la cual combinaba bases de datos pirateadas y mapeo de relaciones para crear archivos sobre objetivos seleccionados para posibles ataques físicos.
Ghaleh-Kuhi se unió a Mabna en 2016 y posteriormente se convirtió en una de las figuras centrales del Proyecto Sonbol, gestionando la infraestructura y dirigiendo las operaciones. En colaboración con Fayyaz, Shahbazi y Kadkhodaei, utilizó técnicas de ataque de fuerza bruta, como el descifrado masivo de contraseñas, para robar grandes cantidades de credenciales de objetivos estadounidenses y de otros países. Fuentes de Iran International afirman que organizaciones iraníes también fueron atacadas y que se robaron credenciales de instituciones y empresas nacionales vendidas a través de mercados ilícitos en línea, incluido findemail.io, que según las fuentes estaba controlado por Ghaleh-Kuhi y vinculado al Ministerio de Inteligencia.
Según las fuentes, Ghaleh-Kuhi y Mesri se dedicaban a la minería de criptomonedas e intentaban descifrar contraseñas de monederos de criptomonedas. Una fuente afirmó que la operación consumió grandes cantidades de electricidad y atrajo la atención de las autoridades de Karaj, pero alegó que el Ministerio de Inteligencia intervino y detuvo la investigación judicial y penal.
Saber Shahbazi Balujeh y años de trabajo de intrusión de bajo perfil
Saber Shahbazi Balujeh, nacido el 20 de abril de 1988 en Mianeh, ha tenido una presencia pública menos destacada que los otros cuatro hackers. No se le ha asociado públicamente ningún alias de hacker conocido, ni se ha registrado ningún caso importante en el que haya participado. Sin embargo, la nueva acusación estadounidense indica que su papel operativo en Mabna y el Proyecto Sonbol fue extenso.
Al igual que Kahzadian, Shahbazi trabajó desde agosto de 2013 en un centro de ciberseguridad de la APA que, según fuentes de Iran International, prestaba servicios de piratería informática al Ministerio de Inteligencia bajo contrato. Posteriormente se trasladó a Mabna, donde participó en operaciones de phishing, robo de cuentas, extracción de datos, ataques contra empresas privadas y la operación HBO.
Tras la acusación formal de 2018, Shahbazi se unió al Proyecto Sonbol. Desde octubre de 2018 hasta marzo de 2022, trabajó de forma independiente y junto a Fayyaz y Ghaleh-Kuhi, utilizando ataques de fuerza bruta para infiltrarse en empresas privadas y al menos dos agencias gubernamentales estadounidenses. En algunos casos, los hackers transfirieron terabytes de datos robados a cuentas que controlaban. Sus objetivos abarcaban los sectores de defensa, energía, tecnología, medios de comunicación, transporte, sanidad y gobierno. El Departamento de Justicia de EE. UU. afirma que las víctimas gastaron más de 20 millones de dólares en la investigación y la reparación de las intrusiones. Durante algunas operaciones, las credenciales y los datos robados se ofrecieron a la venta en la web oscura. Fayyaz actuó como vendedor bajo diversos alias, mientras que Shahbazi participó en los ataques de fuerza bruta, la intrusión y la extracción de datos.
Según fuentes de Iran International, desde 2022 en adelante, Shahbazi colaboró con Fayyaz y Kadkhodaei contra organizaciones de los sectores sanitario, de defensa, energético y financiero. Documentos oficiales estadounidenses indican que, al menos desde el verano de 2023, Shahbazi formaba parte de un grupo dirigido por Mesri y Ghaleh-Kuhi que llevó a cabo intrusiones en redes de forma reiterada para el Ministerio de Inteligencia de Irán o en su nombre. El Departamento de Justicia afirma que, en el verano de 2024, Shahbazi, Fayyaz y Kadkhodaei lograron infiltrarse en varias agencias gubernamentales locales, estatales y federales de Estados Unidos. Un comunicado del Departamento del Tesoro estadounidense señala que, al igual que otros miembros de la red, Shahbazi también estaba motivado por el enriquecimiento personal y la codicia, incluso mediante ataques contra empresas iraníes.
Según la investigación de Iran International , Shahbazi y Ghaleh-Kuhi atacaron conjuntamente una empresa de telecomunicaciones iraní en la primavera de 2025, penetrando en sus sistemas y extrayendo datos. Una fuente indicó que posteriormente ofrecieron la información robada a la venta en la web oscura. Por lo tanto, el escaso perfil público de Shahbazi podría reflejar no un papel secundario, sino su modus operandi: como un especialista en intrusiones de bajo perfil que trabajaba tras bambalinas, ocultando infraestructuras y cuentas en línea, mientras que sus socios más conocidos atraían mayor atención.
El dinero, el Estado y el cibercrimen organizado
Las actividades de los cinco hombres no pueden explicarse simplemente describiéndolos como hackers estatales. Realizaban operaciones para la Guardia Revolucionaria o el Ministerio de Inteligencia, mientras que miembros de la misma red utilizaban sus habilidades, acceso y protección para enriquecerse.
Las dos redes no eran necesariamente empresas competidoras. Podían reforzarse mutuamente. Las relaciones con el Estado podían proporcionar objetivos, inteligencia, infraestructura, contratos gubernamentales y, según fuentes de Iran International , en algunos casos, acceso privilegiado a electricidad o protección contra el escrutinio judicial. Además de las misiones gubernamentales, los miembros de la red podían vender información robada, extorsionar a las víctimas, intercambiar acceso a sistemas comprometidos, proporcionar puntos de entrada a grupos de ransomware o utilizar recursos informáticos para operaciones con criptomonedas. Organizaciones y ciudadanos iraníes figuraban entre las víctimas.
Este acuerdo también podría beneficiar al Estado. Las entidades gubernamentales que encarguen operaciones cibernéticas podrían obtener información de inteligencia u otros resultados manteniendo cierta distancia con los operadores que trabajan formalmente para empresas privadas o que actúan de forma independiente.
Mientras tanto, los piratas informáticos podían operar en un entorno en el que sus habilidades técnicas seguían siendo valiosas para las poderosas instituciones de seguridad.
La trayectoria de Kahzadian, desde su detención hasta su cooperación, la supuesta intervención en la investigación de las actividades de Ghaleh-Kuhi con criptomonedas y el acceso de Mesri a energía subvencionada, según se informa, representan diferentes aspectos de esa relación.
Mientras tanto, Fayyaz y Shahbazi aprovecharon las oportunidades creadas por ese mismo ecosistema para expandirse a los mercados clandestinos y la venta de accesos ilícitos.
El resultado fue una red en la que la línea divisoria entre las operaciones cibernéticas gubernamentales y el cibercrimen con fines de lucro se volvió cada vez más difícil de identificar.
Imagen destacada tomada de ' Hackers Without Borders: Al servicio de Teherán, robando por su cuenta ', Iran International
The Expose necesita urgentemente tu ayuda…
¿Podrías ayudarnos a mantener las luces encendidas con el periodismo honesto, confiable, poderoso y veraz de The Expose?
Su gobierno y las grandes organizaciones tecnológicas
Intenta silenciar y cerrar The Expose.
Por eso necesitamos tu ayuda para garantizar
Podemos seguir brindándote el
hechos que la corriente dominante se niega a aceptar.
El gobierno no nos financia
publicar mentiras y propaganda sobre sus
en nombre de los principales medios de comunicación.
En cambio, dependemos únicamente de su apoyo. Así que
Por favor, apóyanos en nuestros esfuerzos para llevar
tu periodismo honesto, confiable e investigativo
Hoy. Es seguro, rápido y fácil.
Elija su método preferido a continuación para mostrar su apoyo.

Categorías: Noticias de última hora , Últimas noticias , Noticias de EE. UU.
¡Qué mezquinos! ¿Acaso esos malhechores iraníes no sabían que robar monedas solo está permitido al revés? En otras palabras: Estados Unidos roba monedas, ¿y los dueños de monedas iraníes quedan en ridículo?
PRUEBA DE QUE LAS CRIPTOMONEDAS NO SON SEGURAS DEL ROBO GUBERNAMENTAL. El Secretario del Tesoro admite haber cometido un delito internacional. – https://www.bitchute.com/video/s6jIociSFvEg/
Lo de siempre, la propaganda de la familia del Shah, que quiere recuperar su reino y sus palacios.
Estos "sospechosos" bien podrían ser iraníes, pero apuesto a que están entrenados, comprados y pagados por la CIA y sus aliados británicos y de la UE.
Quizás necesites indagar un poco más a fondo para acercarte a la verdad.
¿Cómo va?
El que esté libre de pecado que tire la primera piedra… es una farsa total.
Estados Unidos, vuelve a casa, arregla tu desastre y llévate contigo a tu amiguito, esa ficción legal que se hace llamar Israel.